Informatiebeveiliging & Privacy: van chaos naar controle
Vanuit Mobilee zien we dat er razendsnel stappen worden gezet op het gebied van digitale transformatie en automatisering. Als we de huidige manier van werken vergelijken met een aantal jaren geleden zijn organisaties stukken productiever en slimmer geworden. Toch zien we bij verschillende opdrachtgevers een essentieel onderwerp dat deze snelheid niet bij kan houden: Informatiebeveiliging & Privacy (IB&P). Vernieuwende systemen of AI-oplossingen worden bijvoorbeeld proactief aangedragen en geïmplementeerd, maar de nodige IB&P maatregelen worden vaak pas reactief toegevoegd nadat een incident zich heeft voorgedaan.
Dit roept een complexe vraag op die ik fascinerend vind om in dit artikel te beantwoorden: hoe zorg je dat IB&P structureel wordt versterkt zonder dat je hiermee de digitale transformatie binnen je organisatie vertraagt?
De Informatiebeveiliging & privacy uitdaging voor managers
Als manager of strategisch beslisser binnen een overheidsorganisatie herken je de uitdagingen vast. Je hoort dat je niet te veel afhankelijk mag zijn van externe partijen, je leest steeds meer over toenemende cyberdreigingen en krijgt te maken met de kwetsbaarheden en risico’s van AI. Je wil wel iets met deze onderwerpen maar het is lastig om hier de juiste aandacht voor te vinden. Dit is een scenario dat we vaker zien en op basis van onze ervaring kunnen uitleggen aan de hand van onderstaande factoren:
- IB&P levert geen zichtbare winst op: Digital, A.I. en Cloud leveren tastbare resultaten op: kostenbesparing, snelheid en innovatie. Het succes van IB&P is vooral ‘’dat er niets gebeurt’’. IB&P is daarmee niet het onderwerp dat vaak bovenaan de agenda staat.
- De waan van de dag en beperkte capaciteit. Als manager opereer je in een constante stroom van verandertrajecten, personele uitdagingen of incidenten, waardoor IB&P naar de achtergrond verdwijnt of wordt overgelaten aan alleen de specialisten.
- Versnipperde verantwoordelijkheid. IB&P raakt IT, juridische zaken, compliance, inkoop, HR, beleid en bestuur. Daardoor voelt niemand zich eigenaar en is het lastig voortgang te behalen.
Waarom nu handelen?
Toch bestaat de noodzaak om informatiebeveiliging & privacy serieus te nemen. Nieuwe en aangescherpte wetgeving en externe dreigingen leggen de lat hoger en de gevolgen van niet-naleving zijn aanzienlijk:
- De AI Act: Vanaf medio 2026 treden de regels van de AI Act in werking. Organisaties die hier niet aan voldoen, riskeren boetes die kunnen oplopen tot 15 miljoen euro of 3% van de wereldwijde jaaromzet. Informatiebeveiliging is een cruciaal onderdeel van deze wet.
- BIO2 en de cybersecuritywet: Deze regelgevingen stellen strengere eisen aan de beveiliging van informatie binnen de overheid. Het niet voldoen hieraan kan leiden tot juridische consequenties, maar ook tot onherstelbare reputatieschade en een deuk in het publieke vertrouwen.
- Reële externe dreigingen: Phishing mails, ransomware aanvallen en geopolitieke dreigingen illustreren hoe kwetsbaar systemen kunnen zijn. Dit zijn geen incidentele risico’s meer maar structurele ontwikkelingen die zich richten op organisaties met veel data en maatschappelijke verantwoordelijkheid.
Wanneer je je niet borgt tegen deze factoren stel je jouw organisatie niet alleen bloot aan boetes, maar ook aan verlies van vertrouwen, reputatieschade en operationele risico’s.
De noodzaak van een integrale aanpak
Een integrale aanpak lijkt noodzakelijk om naast alle lopende uitdagingen IB&P ook structureel te versterken. Om dit te bereiken gebruiken we bij Mobilee een aanpak die gebaseerd is op onze propositie Ontwerp van de Verandering. Deze methode, ontwikkeld op basis van inzichten uit onze klantentrajecten, helpt om van een complex vraagstuk naar een concrete en gedragen oplossing te komen.
Deze aanpak richt zich op de specifieke behoefte van een organisatie en creëert een toekomstbeeld dat aansluit bij de bestaande dynamiek en organisatiedoelstellingen.
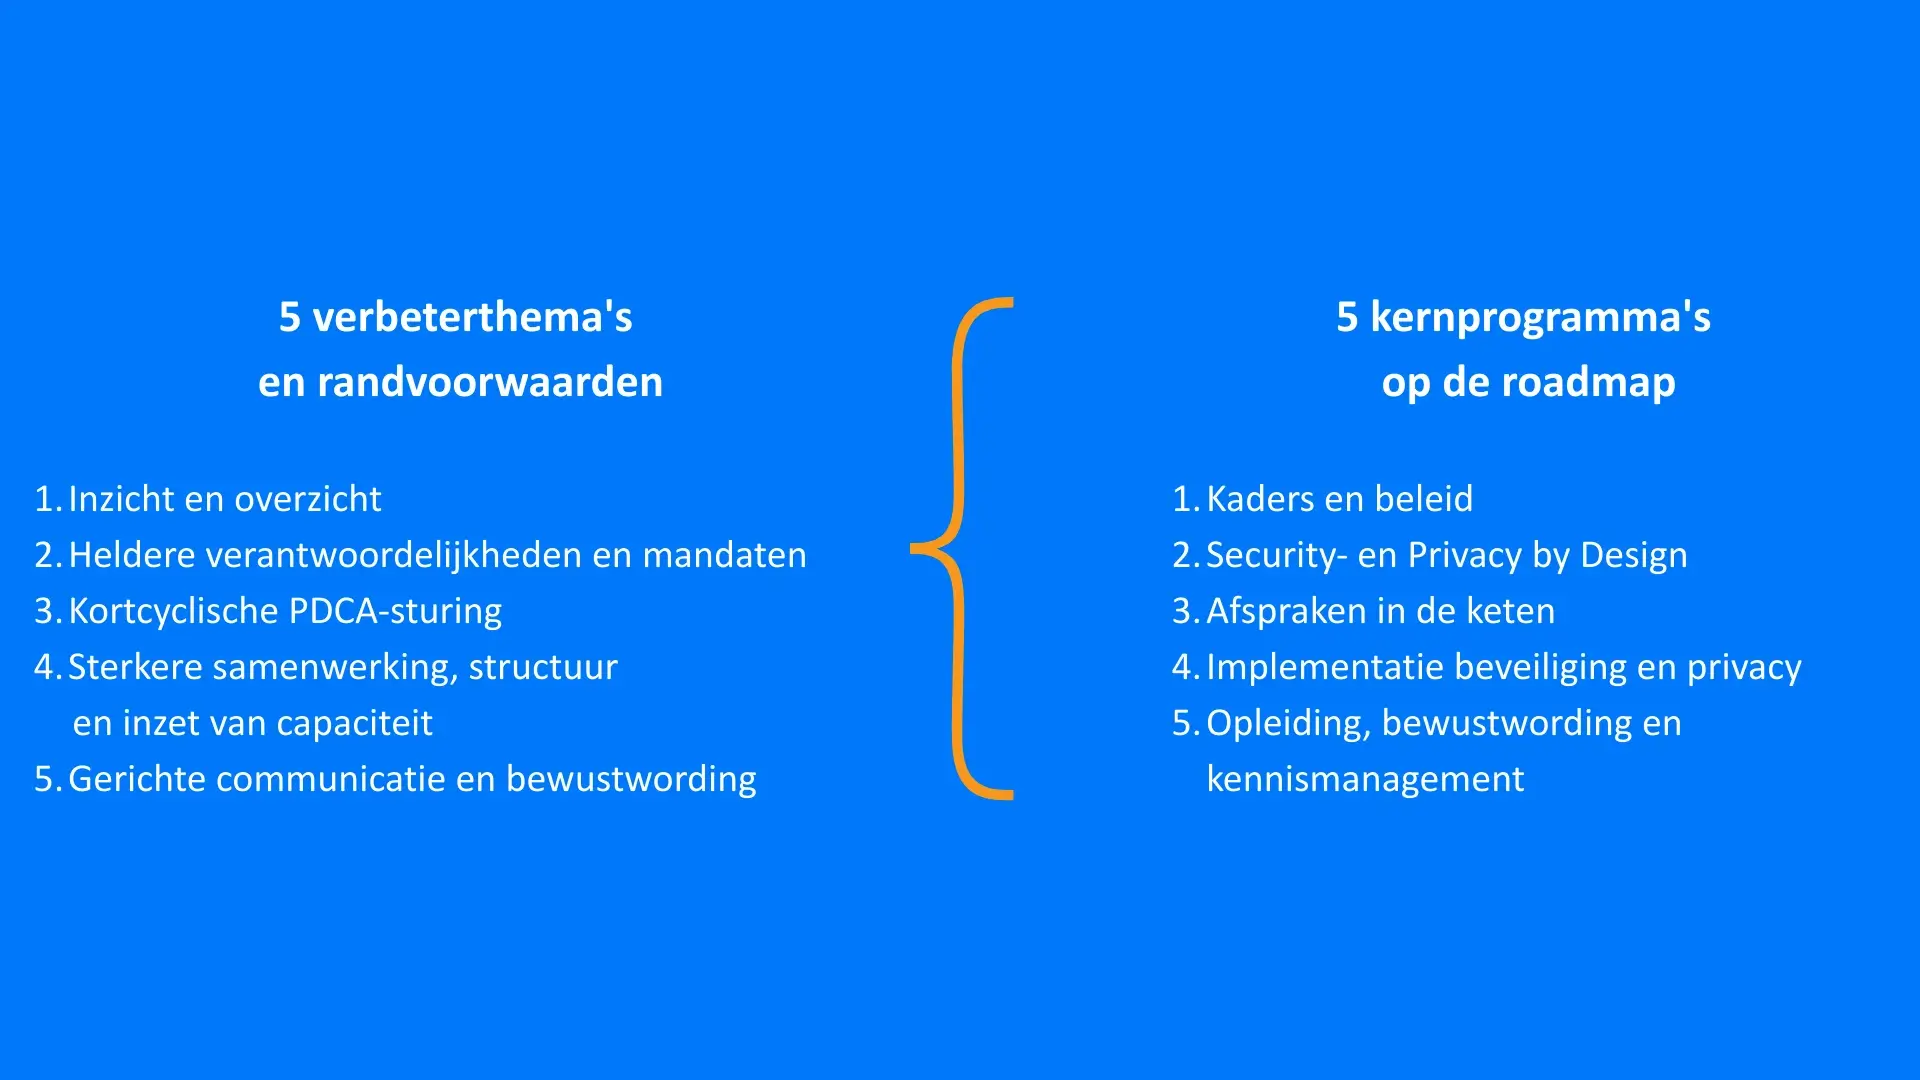
Een dergelijke structurele versterking van IB&P vereist meer dan alleen technische programma’s. Zoals weergegeven in figuur 1 vraagt het om een integrale organisatieverandering met specifieke aandacht voor organisatorische verbeterthema’s en randvoorwaarden.
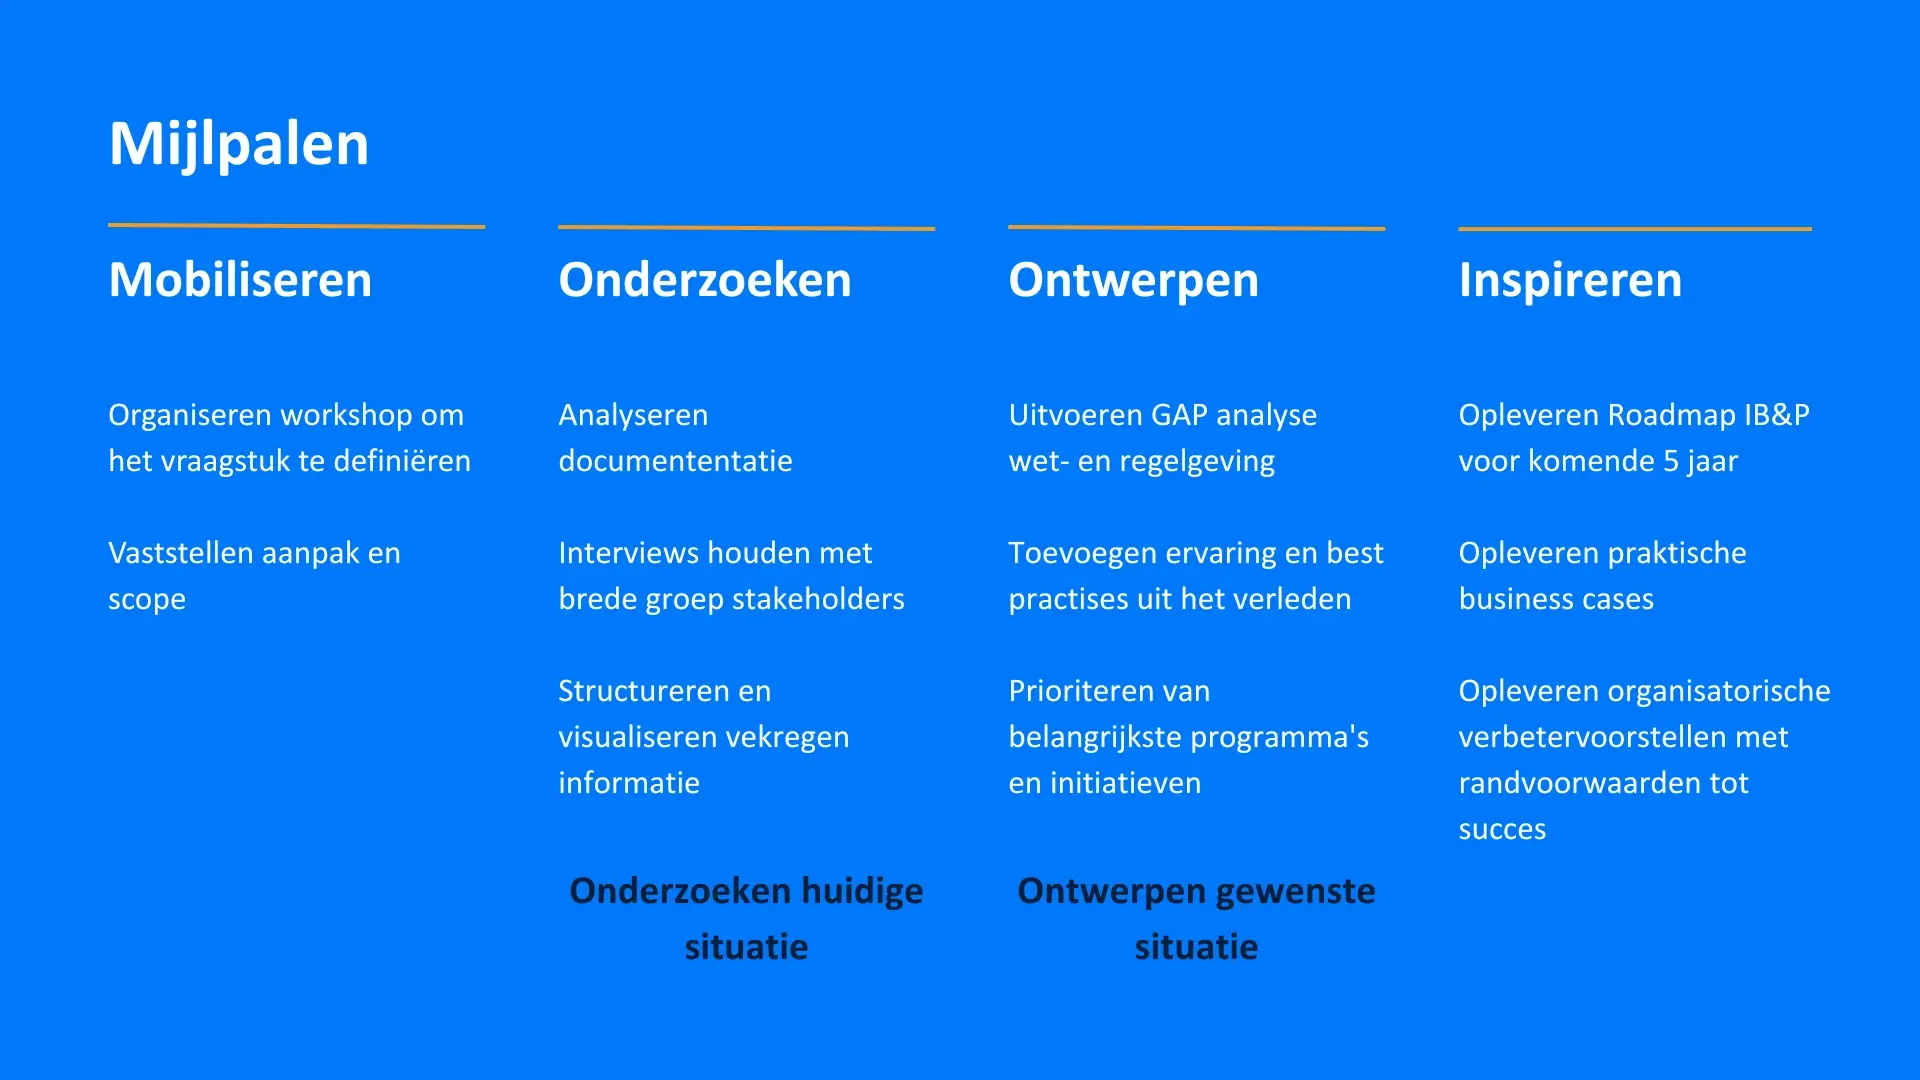
De aanpak bestaat uit vier heldere fases:
1. Mobiliseren
Voordat je vooruit kunt, moet je een stap terugzetten. Een veelgemaakte valkuil is om direct naar een oplossing te springen zonder het probleem te begrijpen. Daarom beginnen we niet met de oplossing, maar met het doorgronden van het probleem. In deze fase:
- Vraagstuk definiëren: Door middel van (meerdere) workshop(s) formuleren we het vraagstuk helder en volledig en bepalen we een toekomstbeeld dat energie geeft.
- Vaststellen aanpak en scope: We definiëren helder waar de verandering impact op zal hebben.
2. Onderzoeken van de huidige situatie
Via interviews met een brede groep stakeholders, van strategisch tot operationeel niveau, en documentanalyses brengen we de huidige situatie in kaart. De informatie die hier wordt verkregen structureren we vervolgens langs de eerder benoemde thema’s uit figuur 1,
3. Ontwerpen van de gewenste situatie
Met een duidelijk beeld van het vertrekpunt, ontwerpen we de toekomst. We voeren een gap-analyse uit om de verschillen tussen de huidige en gewenste situatie te identificeren, mede gebaseerd op relevante wet- en regelgeving. Dit levert een pragmatisch en haalbaar plan op. Daarbij wordt nadrukkelijk niet alleen gekeken naar formele eisen maar ook naar een pragmatische invulling op basis van onze ervaring en best practices.
4. Inspireren tot actie
Abstracte plannen worden in deze fase omgezet in concrete producten die de basis leggen voor structurele versterking:
- Een Roadmap IB&P: Een heldere planning met voor de komende jaren geprioriteerde initiatieven die aansluiten bij de bedrijfsdoelstellingen
- Een concreet veranderplan: Dit plan richt zich op de organisatorische randvoorwaarden, zoals eigenaarschap, verantwoordelijkheden en besturing. We maken hierbij gebruik van de Plan-Do-Check-Act (PDCA)-cyclus om continue verbetering te borgen.
- Praktische business cases: Deze bieden handvatten om de benodigde initiatieven succesvol te realiseren.
Bouw een stevige basis en blijf in controle voor de toekomst
Het versterken van informatiebeveiliging en privacy is essentieel om weerstand te bieden aan externe dreigingen, te voldoen aan wetgeving en interne chaos te voorkomen. Het gaat niet alleen om het afvinken van technische eisen, maar om het creëren van een duurzame, organisatiebrede verandering.
Door een integrale aanpak te volgen, zorg je voor een gedragen implementatie die de digitale transformatie ondersteunt en ervoor zorgt dat er nadat er een stap vooruit is gezet niet drie achteruit moeten worden gedaan. Dit legt een stevige basis waarmee je organisatie veilig en toekomstbestendig blijft.


